Aplicarea Directivei NIS2 trebuie să ducă la creșterea rezilienței reale a companiilor și instituțiilor, nu doar la o conformare formală, iar cadrul european în domeniul securității cibernetice trebuie simplificat și armonizat, a declarat, miercuri, vicepreședintele Parlamentului European, Victor Negrescu, la un eveniment pe tema securității cibernetice.
'NIS II a schimbat fundamental abordarea europeană. A extins numărul sectoarelor și companiilor vizate, a consolidat obligațiile privind managementul riscurilor, raportarea incidentelor și securitatea lanțurilor de aprovizionare și, foarte important, a adus responsabilitate pentru securitate cibernetică inclusiv la nivelul conducerii companiilor', a afirmat Negrescu, într-un mesaj video dedicat securității cibernetice și obligațiilor de conformare NIS2.
Potrivit acestuia, securitatea cibernetică nu mai reprezintă doar responsabilitatea departamentului IT, ci este o responsabilitate de management și o componentă esențială a rezilienței unei companii.
'Cel mai recent raport ENISA, publicat chiar în această lună, arată că 73% dintre organizațiile vizate de incidentele analizate sunt entități esențiale sau importante în sensul NIS2. În 2025 au fost publicate peste 48.000 de vulnerabilități noi, cu 22% mai multe decât în anul precedent', a precizat el.
Negrescu a arătat că ransomware rămâne amenințarea cu cel mai mare impact pe termen scurt, în timp ce atacurile prin furnizori și dependențe digitale arată că vulnerabilitatea unei companii poate proveni din afara organizației.
În acest context, europarlamentarul consideră că este nevoie de reguli europene puternice, dar și de reducerea suprapunerilor dintre legislațiile în domeniu, în condițiile în care cadrul european a devenit foarte complex, incluzând NIS2, Cyber Resilience Act, DORA, GDPR și AI Act.
'Trebuie însă și e crucial să reducem suprapunerile', a subliniat Negrescu, dând ca exemplu raportarea incidentelor. El a menționat că, potrivit unei analize utilizate de Comisia Europeană, 82% dintre organizațiile consultate trebuiau să raporteze un incident către mai mult de o autoritate, iar 21% trebuiau să raporteze același incident către cinci autorități.
În opinia sa, această situație generează resurse administrative suplimentare care ar putea fi folosite pentru securitatea propriu-zisă.
Negrescu a susținut, în acest sens, propunerea europeană privind crearea unui 'single entry point' administrat de ENISA - Agenția Uniunii Europene pentru Securitate Cibernetică, prin care anumite obligații de raportare prevăzute de NIS2, DORA, GDPR și alte acte europene să poată fi îndeplinite printr-o singură interfață.
'Principiul trebuie să fie cât se poate de simplu: aceeași informație nu trebuie cerută de cinci ori aceleiași companii', a spus el.
Vicepreședintele Parlamentului European a precizat totodată că modificările aduse NIS2 propuse de Comisia Europeană în luna ianuarie sunt încă în faza de propuneri legislative, astfel încât companiile trebuie să respecte în continuare cadrul actual și nu ar trebui să amâne măsurile de conformare în așteptarea unei eventuale simplificări.
Comisia Europeană estimează că aproximativ 28.000 de companii ar beneficia de simplificările propuse, dintre care 6.200 sunt microîntreprinderi și întreprinderi mici, a menționat Negrescu.
El a arătat că propunerile includ și o nouă categorie de 'small-mid caps', pentru entitățile care intră sub incidența NIS2, precum și utilizarea certificării europene la nivelul organizației pentru facilitarea demonstrării conformării.
O altă propunere vizează armonizarea mai puternică a cerințelor tehnice între statele membre, astfel încât să fie evitate interpretările diferite ale acelorași reguli europene.
'Avem nevoie de securitate, dar avem nevoie și de predictibilitate. O companie care operează în trei sau patru state membre nu ar trebui să descopere trei sau patru modalități fundamental diferite de aplicare a acelei legislații europene', a afirmat Negrescu.
În ceea ce privește România, acesta a subliniat că transpunerea directivei NIS2 nu înseamnă automat și atingerea unui nivel suficient de maturitate în materie de securitate cibernetică.
'Datele europene arată că în 2024, doar 53% dintre companiile românești analizate utilizau cel puțin trei măsuri de securitate TIC. În Finlanda, procentul era de 93%. Aici este, de fapt, provocarea noastră reală: să trecem de la transpunere la implementare și de la o formă formală, cum o facem deseori, la reziliență', a spus el.
Negrescu a susținut că implementarea NIS2 nu trebuie să însemne doar obligații, controale și sancțiuni, ci și competențe, instrumente practice și finanțare, menționând că prin programul Europa Digitală sunt disponibile resurse pentru securitate cibernetică.
El a precizat că, la 1 septembrie, Centrul European de Competențe în Materie de Securitate Cibernetică a deschis noi apeluri, cu un buget total de până la 96 de milioane de euro, proiectele putând fi depuse până în ianuarie 2027.
'Acest Centru european de competență are sediul la București și m-am luptat în această privință inclusiv pentru a crește această structură cu sediul la București. Avem, cum am spus și mai devreme, în România, una dintre instituțiile centrale ale arhitecturii europene de securitate cibernetică', a afirmat Negrescu.
El a adăugat că o provocare importantă pentru următorii ani va fi securitatea lanțurilor de aprovizionare, întrucât o companie cu sisteme interne bine protejate poate deveni vulnerabilă printr-un furnizor de software, un serviciu cloud, un contractor sau o componentă critică.
'Pentru mine, direcția legislativă pentru următorii ani trebuie să fie una foarte clară: standarde ridicate de securitate, reguli mai simple, aplicare mai armonizată între statele membre, mai puține suprapuneri între legislațiile europene, raportare mai simplă, sprijin și finanțare pentru IMM-uri și o responsabilitate reală la nivelul conducerii companiilor', a declarat Victor Negrescu.
El a subliniat că obiectivul final al NIS2 trebuie să fie reziliența, nu simpla existență a documentelor de conformare.
'În cele din urmă, o companie bine pregătită nu este cea care are dosarul perfect. Este cea care, atunci când apare un atac, știe ce trebuie să facă, își protejează clienții, își protejează cetățenii, își continuă activitatea și revine rapid la normal. Aceasta este diferența dintre compliance și reziliență', a concluzionat Negrescu.
InAfaceri.ro și ESPACE IT au organizat miercuri un eveniment pe tema securității cibernetice și a obligațiilor de conformare NIS2. AGERPRES/(AS - redactor: George Bănciulea, editor: Andreea Marinescu, editor online: Adrian Dădârlat)
Negrescu: NIS2 trebuie să aducă reziliență, nu doar conformare; cadrul european în domeniul securității cibernetice trebuie simplificat

Conţinutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie
Experți internaționali participă, miercuri, la conferința dedicată circularității materialelor textile
Coaliția pentru Economia Circulară (CERC), în parteneriat cu Asociația Română pentru Reutilizare și Reciclare Textile (ARETEX), cu Recycling Europe - Filiala Textile și cu Asociația Bulgară pentru Textile Circulare (BACT), organizează, miercuri, conferința internațională 'Circularitatea materialelor textile. Un viitor sig

CNAIR: Incidentele tehnice ale platformei TollRo au fost remediate; mai pot exista incidente tehnice sporadice
Incidentele tehnice ale platformei TollRo, constatate la data de 1 octombrie, au fost remediate, iar aceasta funcționează în parametrii normali, a anunțat marți seara Compania Națională de Administrare a Infrastructurii Rutiere (CNAIR). Compania de drumuri atenționează, însă, că mai pot exista incidente tehnice sporadice caz î
TAROM: Actualizările la website ar putea afecta vizibilitatea reală a disponibilității de locuri pe zborurile internaționale, în următoarele zile
Actualizările efectuate la website-ul TAROM vor afecta vizibilitatea reală a disponibilității de locuri pe zborurile internaționale, în următoarele zile, informează operatorul național aerian, într-un comunicat de presă transmis, marți, AGERPRES. 'în contextul informațiilor apărute în spațiul public, TAROM informeaz
Încălțăminte de 4,9 milioane de lei, suspectată de încălcarea drepturilor de proprietate intelectuală, oprită la Isaccea
Un număr de 1.280 de perechi de încălțăminte, purtând mărci înregistrate și protejate și suspectate că ar încălca drepturile de proprietate intelectuală, au fost reținute de inspectorii Biroului Vamal de Frontieră Isaccea, înainte de a ajunge pe piață, se arată într-un comunicat de presă al Autorității Vamale Române. T
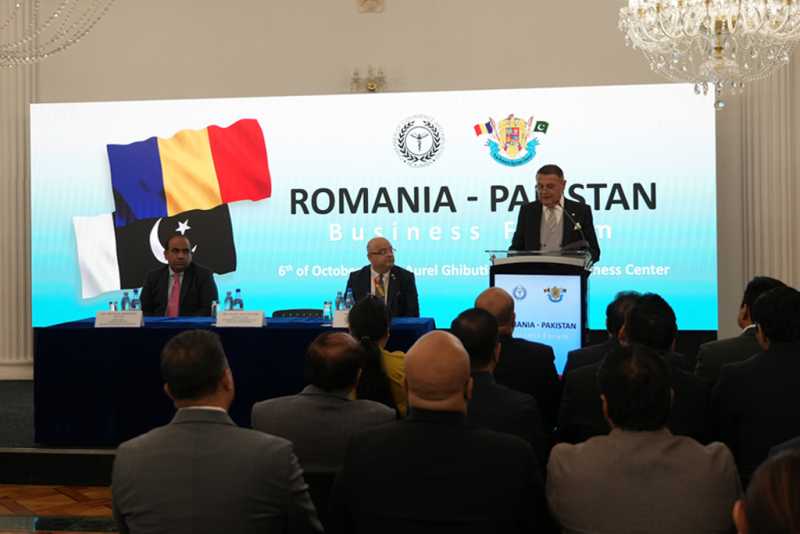
Silaghi (CCIR): Acordul dintre Portul Constanța și Portul Karachi creează un cadru durabil pentru facilitarea comerțului Asia-Europa
Acordul încheiat recent între Portul Constanța și Portul Karachi creează un cadru durabil pentru facilitarea comerțului dintre Asia și Europa, a declarat marți secretarul general al Camerei de Comerț și Industrie a României (CCIR), Ovidiu Silaghi. 'Relația economică româno-pakistaneză este una stabilă și în cr
Peste 9.000 de locuri de muncă, disponibile la Bursa pentru absolvenți din București
Peste 9.000 de locuri de muncă vor fi oferite de 129 de angajatori la Bursa generală a locurilor de muncă pentru absolvenți, care va fi organizată vineri, în Capitală, informează Agenția Municipală pentru Ocuparea Forței de Muncă București (AMOFM). Potrivit unui comunicat al instituției, până în prezent și-au anunțat particip
Raport Greenpeace: București, pe ultimul loc în clasamentul european al tranziției sistemelor de încălzire urbană
Capitala României se află pe ultimul loc în clasamentul orașelor europene care au făcut tranziția de la încălzirea pe bază de combustibili fosili la sisteme de încălzire sustenabile, conform unui nou raport al Greenpeace Europa Centrală și de Est (ECE), dat publicității marți. București se află alături de Atena și Roma,

Angajatori de TOP aduce la București 5.000 de oportunități de carieră și 80 de companii, în perioada 30-31 octombrie
Operatorii economici din Capitală pun la dispoziție 5.000 de oportunități de carieră în cadrul unei noi ediții a evenimentului Angajatori de TOP București, ce va avea loc în perioada 30 - 31 octombrie. Potrivit organizatorilor celui mai mare eveniment de carieră din România, organizat la Sala Palatului, un număr de 80 de comp