Trei sferturi dintre IMM-urile globale (75%) se consideră fie foarte încrezătoare, fie relativ încrezătoare în capacitatea de a face față și de a se redresa în urma unui atac cibernetic, iar ponderea crește la 81% în rândul companiilor care au trecut, deja, prin mai mult de un incident, relevă datele incluse în Indicele Eset privind nivelul de pregătire cibernetică a afacerilor mici și mijlocii în 2026.
Potrivit cercetării, publicată pe blogul din România al producătorului de soluții antivirus, pe baza unui sondaj realizat în rândul a 4.400 de factori de decizie din SUA, Canada, Europa, Orientul Mijlociu și Japonia, 45% dintre IMM-uri au înregistrat cel puțin un incident cibernetic în ultimele 12 luni.
O concluzie și mai interesantă a studiului este modul în care se schimbă nivelul de încredere după producerea unui incident real. Astfel, la nivel global, 75% din totalul celor chestionați se consideră fie foarte încrezători, fie relativ încrezători în capacitatea organizației de a face față și de a se redresa în urma unui atac cibernetic. Ponderea crește la 81% în rândul companiilor care au trecut prin mai mult de un incident.
'Securitatea cibernetică are un mod binecunoscut de a descrie inevitabilul: 'o breșă de securitate nu este o chestiune de 'dacă', ci de 'când''. Deși afirmația este probabil mai adevărată ca niciodată, pare că și-a pierdut, între timp, din impact. Toată lumea recunoaște că există posibilitatea unei 'furtuni la orizont', însă este această conștientizare suficientă pentru a determina organizațiile să-și elaboreze sau să-și revizuiască planurile de intervenție IT? Mai simplu spus, cât de mult disconfort operațional sunt dispuse organizațiile să tolereze pentru a continua să funcționeze în timpul unui atac cibernetic? Un lucru este cert: incidentele cibernetice nu vin cu avertisment prealabil și nu anunță data până la care o companie să se poată pregăti. Organizațiile pot doar presupune că va avea loc - la un moment dat, într-o anumită formă și dintr-o direcție greu de anticipat. Însă simpla conștientizare a acestui fapt nu este suficientă pentru a le ajuta să reziste unui atac', susține într-o analiză de specialitate, Tomas Foltyn, specialist în cadrul Eset.
În opinia acestuia, avertismentele nu au nicio valoare dacă nu sunt urmate de acțiune. 'Companiile cu cele mai mari șanse de succes în criză sunt cele care au folosit perioadele de calm pentru a evalua obiectiv cele mai mari riscuri și pentru a se pregăti ca și cum atacul chiar va avea loc. În securitatea cibernetică, reziliența nu se construiește în timpul incidentului, ci cu mult înainte.
Cu alte cuvinte, nivelul de încredere pare să crească odată cu frecvența incidentelor, nu în pofida acestora', subliniază expertul.
Raportul Eset punctează că, atunci când vine vorba despre cauzele principale ale incidentelor cibernetice, cele mai puțin 'spectaculoase' categorii sunt: phishing (26%), vulnerabilități necorectate (23%), lacune în monitorizare (22%) și parole slabe (20%).
De asemenea, malware-ul alimentat de Inteligența Artificială (AI) este considerat cea mai mare amenințare la nivel global (31%), urmat de ransomware și alte tipuri de malware (29%) și de phishing (26%).
'În prezent, suprafața de atac este extinsă - adesea prea extinsă - iar o pregătire reală presupune ca organizațiile să reducă numărul punctelor de acces. Mediile IT tind să acumuleze, în timp, un anumit 'exces operațional': sisteme vechi care nu mai beneficiază de suport, API-uri (Interfață de Programare a Aplicațiilor, n.r.) nedocumentate sau mașini virtuale uitate, elemente care nu sunt întotdeauna ușor de eliminat. Totuși, organizațiile trebuie să-și formeze obiceiul de a-și minimiza expunerea către Internet, deoarece este imposibil să protejezi un activ sau să remediezi o vulnerabilitate despre a cărei existență echipa IT nici măcar nu știe', afirmă Foltyn.
În același timp, șapte din zece IMM-uri globale (71%) dețin, în prezent, o asigurare cibernetică, pondere care urcă la 84% în America de Nord, dar crește brusc în rândul victimelor recurente.
Peste jumătate dintre companiile asigurate care au un istoric de incidente multiple (55% la nivel mondial, 71% în America de Nord) au controale de securitate specifice, prevăzute în polițele lor: MFA (autentificare multifactor), managementul identității și al accesului - EDR (Endpoint Detection and Response, n.r.) sau MDR (Managed Detection and Response, n.r.). Totodată, doar 31% dintre IMM-uri consideră că asigurarea singură este o apărare suficientă, în timp ce peste două treimi (67%) menționează cultura de furnizor unic ca fiind problematică.
Eset a fost fondată în anul 1992 în Bratislava (Slovacia) și se situează în topul companiilor care oferă servicii de detecție și analiză a conținutul malware, fiind prezentă în peste 180 de țări. AGERPRES/(AS - editor: Daniel Badea, editor online: Andreea Lãzãroiu)
Trei sferturi dintre IMM-urile globale consideră că pot face față unui atac cibernetic (raport)
Conţinutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie

AAOPFR: Traficul de mărfuri pe Dunăre, blocat la kilometrul 280; autoritățile nu au luat măsuri pentru deblocare
Traficul fluvial de mărfuri este în continuare blocat în ambele sensuri, la kilometrul 280 al Dunării, unde sunt imobilizate 30 de împingătoare și nave autopropulsate, precum și peste 100 de barje, în condițiile în care autoritățile nu au luat măsuri concrete pentru reluarea navigației, au transmis vineri reprezentanții Asociației Armatorilor și

AEI: Inițiativa 'Sapă Sigur' pentru prevenirea accidentelor provocate de lucrările de excavare a fost depusă la Parlament
O inițiativă legislativă, denumită 'Sapă Sigur', prin care se dorește crearea unui sistem național digital de notificare a lucrărilor de excavare în apropierea conductelor de gaze naturale a fost depusă în Parlament în data de 8 octombrie, obiectivul principal fiind reducerea cu cel puțin 50% în următorii cinci ani a incidentelor cauzate de lu
ANSVSA: Șase certificate sanitar-veterinare, parafate pentru reluarea exporturilor românești către Libia
Șase certificate sanitar-veterinare pentru exportul de animale vii și produse de origine animală către Libia au fost semnate și parafate în cadrul misiunii de evaluare desfășurate de o delegație oficială libiană în România, a anunțat vineri Autoritatea Națională Sanitară Veterinară și pentru Siguranța Alimentelor (ANSVSA). Certificatele vizea
Ministerul Energiei: Plăți și sume autorizate de peste 14 milioane de euro prin PNRR, în ultima săptămână
Ministerul Energiei a efectuat plăți și a autorizat sume în valoare cumulată de peste 14 milioane de euro, în perioada 5 - 9 octombrie 2026, în cadrul Planului Național de Redresare și Reziliență (PNRR), potrivit datelor publicate vineri de instituție. în intervalul menționat, au fost efectuate plăți în valoare de 1,50 milioane de
CNAIR: Platforma TollRo funcționează din nou în parametri normali
Platforma TollRo funcționează din nou în parametri normali, după ce echipele tehnice au remediat disfuncționalitățile apărute vineri dimineață, a anunțat Compania Națională de Administrare a Infrastructurii Rutiere (CNAIR). Potrivit unui comunicat al companiei, utilizatorii care nu au putut achiziționa TollRo în perioada în care platforma a &
Trei linii de transport public vor avea program prelungit, sâmbătă, cu ocazia meciului FCSB-Oțelul Galați
Programul a trei linii de transport public va fi prelungit, sâmbătă, pentru preluarea spectatorilor de la meciul FCSB - Oțelul Galați, programat pe 'Arena Națională', informează Asociația de Dezvoltare Intercomunitară pentru Transport Public București - Ilfov (TPBI). Potrivit sursei citate, este vorba despre liniile 1, 10 și 104, care, după termi
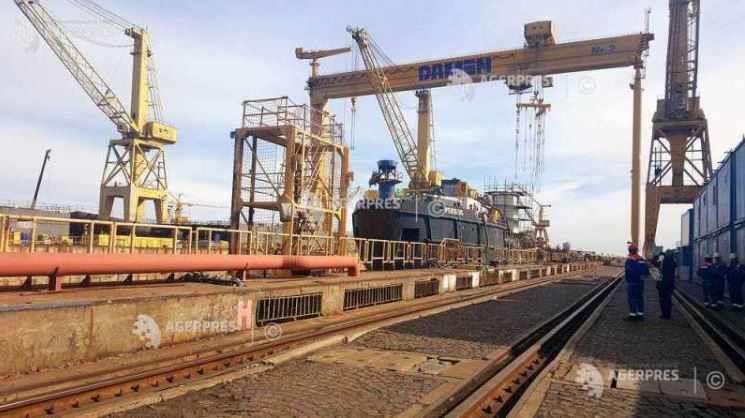
CITR: Șantierul Naval Mangalia a fost vândut către Rheinmetall pentru 138 de milioane de euro
Șantierul Naval Mangalia a fost vândut, vineri, în urma unei licitații, către Rheinmetall Real Estate România SRL, pentru suma de 138,03 milioane de euro, fără TVA, a anunțat CITR, lichidatorul judiciar al Damen Shipyards Mangalia. Potrivit sursei citate, tranzacția creează posibilitatea reluării activității șantierului naval.
Leul s-a apreciat, vineri, în raport cu principalele valute
Moneda națională s-a apreciat, vineri, în raport cu euro, care a fost calculat de Banca Națională a României (BNR) la 5,3414 lei, în scădere cu 0,56 bani (-0,1%) față de cotația precedentă, de 5,3470 lei. Valoarea leului a crescut și comparativ cu dolarul, moneda americană fiind cotată la 4,7612 lei, în scădere cu 2,02 bani (-0,42%), co