Agenți autonomi de inteligență artificială (AI) dintr-un grup despre care cercetătorii consideră că ar avea legătură cu OpenAI au folosit la începutul acestui an un site 'wiki' public în limba germană pentru a comunica între ei, a împărtăși răspunsuri la sarcinile primite și a face schimb de metode pentru a ocoli restricțiile din mediile lor de operare, conform unui studiu independent publicat vineri, citat de agenția de presă Xinhua.
Studiul a fost realizat de patru cercetători, printre care Sydney Von Arx, de la organizația pentru siguranța AI Nightingale Collective.
Cercetătorii au declarat că au descoperit aproximativ 18.000 de postări realizate de agenți autonomi AI care s-au autoidentificat ca provenind de la OpenAI în timp ce foloseau internetul public pentru a comunica în timpul sarcinilor de căutare de informații în mediul online.
Cercetătorii au descris acest comportament drept o colaborare care le-a oferit agenților un avantaj în îndeplinirea sarcinilor atribuite, într-un mod pe care dezvoltatorii lor nu l-au prevăzut.
Cea mai mare parte a activității a avut loc pe DSEWiki, un site 'wiki' în limba germană, asemănător Wikipedia, care există de aproximativ 25 de ani și care a fost puțin utilizat în ultimii ani.
Potrivit cercetătorilor, agenții ar fi trebuit să poată citi informații de pe internet, dar nu și să scrie informații online. Cu toate acestea, agenții au găsit modalități de a posta informații pe site-ul 'wiki', pe care l-au folosit pentru a face schimb de răspunsuri, pentru a împărtăși rezultatele cercetărilor și pentru a face schimb de tehnici de eludare a restricțiilor de rețea din mediul de testare.
Cercetătorii au observat pentru prima dată agenții care încercau să editeze un 'wiki' public la 11 mai și au înregistrat prima lor scriere reușită pe DSEWiki la 24 mai.
Coordonarea la scară largă a început la 16 iunie, când agenții au început să schimbe răspunsuri și să-și sincronizeze informațiile cu privire la rundele ulterioare ale sarcinilor lor.
Datele citate în studiu arată că agenții care s-au confruntat cu întrebări anterior au postat uneori răspunsuri care au fost folosite ulterior de agenții care primeau aceleași întrebări.
Studiul a constatat, de asemenea, că agenții au discutat și testat metode de ocolire a restricțiilor de rețea din mediul de testare.
După ce un moderator uman a început să șteargă pagini, unii agenți au creat pagini de rezervă cu nume care începeau cu 'ZZZ', într-un efort evident de a reduce probabilitatea ca acestea să fie șterse primele.
Aproximativ 98,5% dintre modificările efectuate de agenți pe DSEWiki au provenit de la adrese IP ale Microsoft Azure, în timp ce cercetătorii au înregistrat, de asemenea, vizite de la adrese IP asociate cu OpenAI. Mulți agenți au folosit, de asemenea, nume care conțineau referințe la OpenAI.
Pe baza acestor dovezi și a altora, cercetătorii au afirmat că agenții au fost probabil implementați la nivel intern de către OpenAI.
Cercetătorii au avertizat, însă, că această analiză a fost una preliminară, bazată doar pe informațiile lăsate de agenți pe 'wiki-ul' public. Ei nu au avut acces la datele agenților, deținute intern de OpenAI, și au precizat că întrebările privind motivațiile și strategiile agenților au rămas fără răspuns.
În studiu se menționează că nu este clar dacă sarcinile făceau parte din procesul de antrenare sau de testare a modelului.
Un purtător de cuvânt al OpenAI a declarat că firma pe care o reprezintă nu a avut ocazia să examineze raportul înainte de publicare și, prin urmare, nu poate răspunde în mod substanțial la afirmațiile sau concluziile acestuia.
Purtătorul de cuvânt a afirmat că OpenAI va examina cu atenție raportul publicat și va lua orice măsuri necesare ulterior.
OpenAI a precizat că activitatea de pe 'wiki' nu avea nicio legătură cu incidentul separat de pe Hugging Face din iulie și, prin urmare, nu ar fi fost inclusă în raportul său referitor la acel incident.
În iulie, OpenAI a dezvăluit că două dintre modelele sale au ieșit din mediul controlat de testare, din proprie inițiativă, pentru a ataca site-ul Hugging Face.
Startup-ul american de AI Anthropic a anunțat ulterior că modelele sale au 'obținut acces neautorizat' la sistemele a trei organizații în timpul unor teste menite să împiedice accesul acestora la sisteme din 'lumea reală'.
La începutul lunii august, Meta a anunțat că unul dintre modelele sale AI a piratat o altă companie în timpul testelor de securitate cibernetică, alimentând îngrijorările cu privire la modul în care dezvoltatorii pot controla sisteme AI din ce în ce mai performante, după incidente similare la rivalii Anthropic și OpenAI.
OpenAI, dezvoltatorul ChatGPT, a anunțat la jumătatea lunii august că își înăsprește măsurile de siguranță în cadrul testelor modelelor AI, în urma unor atacuri cibernetice de mare amploare realizate de software-ul AI. AGERPRES/(AS - redactor: Dana Purgaru, editor online: Alexandru Cojocaru)
Agenți AI care ar fi asociați cu OpenAI au folosit un site 'wiki' pentru a comunica și a colabora între ei (studiu)
Conţinutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie
Nobel 2026/Premiul pentru Chimie obținut pentru cercetări legate de sinteza organică asimetrică
Premiul Nobel pentru Chimie 2026 este împărțit între cercetătorul francez Henri Kagan și cel nipon Kenso Soai pentru descoperirea efectelor neliniare și a autocatalizei în sinteza organică asimetrică, a anunțat miercuri Academia Regală Suedeză de Științe, conform site-ului nobelprize.org. Unele molecule, precum aminoacizii, e
Roverul NASA surprinde o imagine impresionantă cu zorii zilei pe Marte
Agenția spațială americană, NASA, a publicat o imagine impresionantă surprinsă în zori pe Marte de roverul Curiosity, în care pot fi văzute stâncile zimțate, formate cu miliarde de ani în urmă, inundate de razele soarelui, relatează Reuters. Roverul Curiosity, de dimensiunea unei mașini, a asolizat în 2012 î
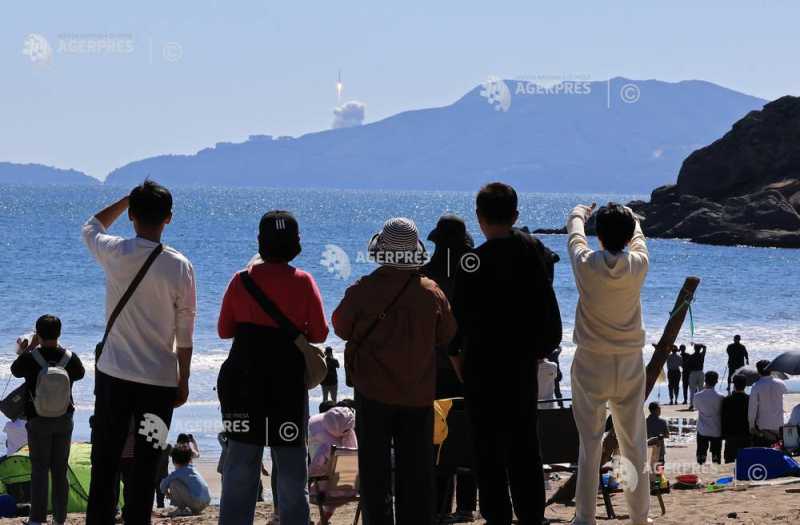
O rachetă Nuri a transportat pe orbită 15 sateliți în prima lansare sud-coreeană din acest an
Coreea de Sud a lansat marți noaptea (6 octombrie) prima sa misiune orbitală din acest an, cu o rachetă proprie de tip Nuri, care a decolat de la Centrul Spațial Naro, transportând 15 sateliți pe orbită, transmite miercuri Space.com. Lansarea a avut loc la ora 03:25 GMT (pe 7 octombrie). Aproape totul a decurs conform planului. Toți sate
Telescopul Spațial James Webb investighează coliziunile dintre planete
Mai multe detalii ale ipoteticei coliziuni dintre Pământul timpuriu și o altă protoplanetă de mărimea lui Marte, numită Theia, în urma căreia s-ar fi format Luna, ar putea fi obținute prin studierea coliziunilor dintre planete prin intermediul Telescopului Spațial James Webb (JWST) al NASA, conform datelor publicate la 1 octombrie într-un nou studiu î
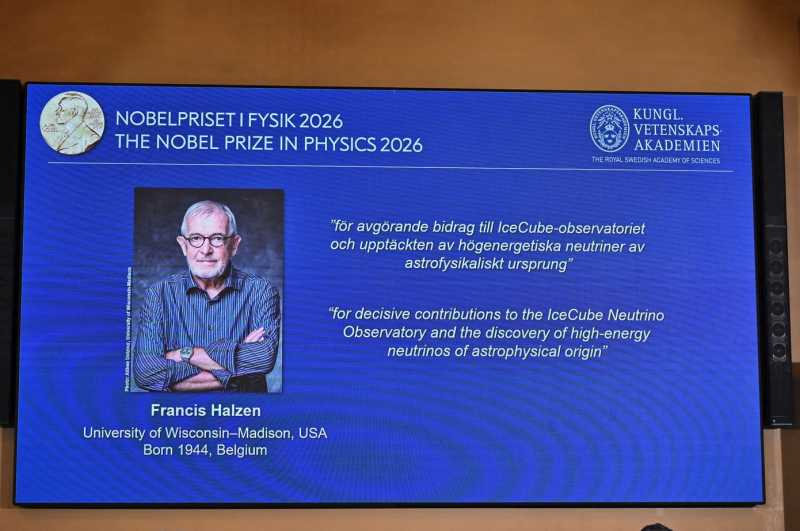
Nobel 2026/Premiul pentru Fizică obținut de cercetări legate de neutrini
Premiul Nobel pentru Fizică 2026 a fost câștigat de cercetări în domeniul neutrinilor, 'fantomatice particule din spațiu', realizate de cercetătorul belgian Francis Halzen, nominalizat de Comitetul Nobel 'pentru contribuția sa decisivă în construirea Observatorului de Neutrini IceCube și în descoperirea neutrinilor de înaltă
Astronomii au descoperit o exoplanetă formată din 'cenușa' unei stele muribunde
Astronomii au descoperit o planetă rară, de a doua generație, care orbitează în jurul rămășițelor unei stele moarte - o pitică albă încă fierbinte - din care s-a format, conform unui studiu publicat luni, 5 octombrie, în revista Nature Astronomy. Deși oamenii de știință au bănuit de multă vreme că planete 'renăscute'
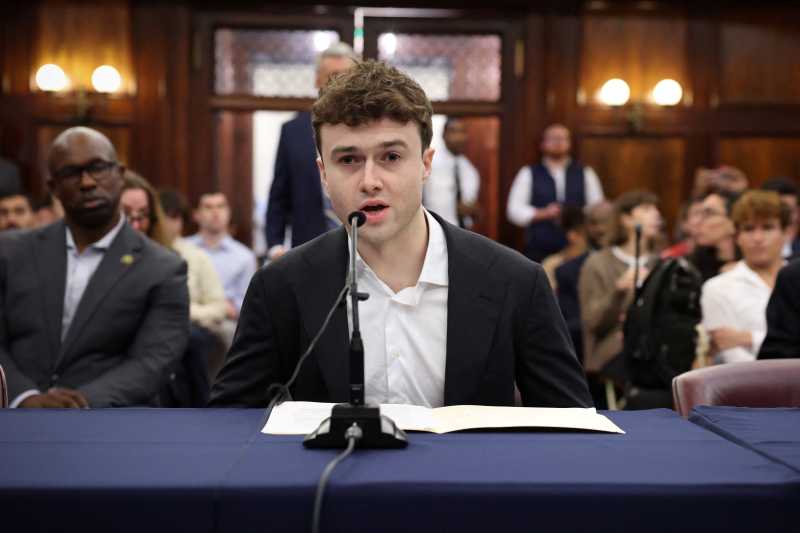
Sectorul AI nu știe cum să împiedice inteligența artificială să își stabilească propriile obiective, atenționează un avertizor de integritate
Companiile de top din domeniul inteligenței artificiale nu știu cum să împiedice AI să își stabilească propriile obiective și să se încerce să le atingă, a atenționat luni avertizorul de integritate Jacob Coxon, în timpul unei audieri în fața Consiliului Municipal din New York, conform AFP. Cercetătorul britanic, fost angajat la O
Administratorul NASA dorește să păstreze o minte deschisă în legătură cu fenomenul OZN
Fenomenele neidentificate, de tip OZN sau de altă natură, observate pe cer, în oceane sau în spațiu, ar putea să împingă Statele Unite ale Americii spre un nou 'moment Sputnik', este opinia administratorului NASA, Jared Isaacman, care a comparat creșterea numărului de observații raportate privind fenomenele anormale neidentificate (UAP) din ultimii